El presunto ciberdelincuente lanzó un ataque automatizado desde un servidor virtual alojado en el extranjero. Entre la información sustraída figuran enfermedades, diagnósticos y tratamientos. La presidenta de la Junta, María Guardiola, se encuentra entre las personas afectadas.
La Policía Nacional ha detenido en Mérida al presunto responsable de uno de los ataques informáticos más graves conocidos recientemente contra los sistemas sanitarios extremeños. El ciberdelincuente habría logrado acceder a información médica de 18.416 pacientes del Servicio Extremeño de Salud (SES), con más de 334.000 registros relacionados con su salud.
La investigación comenzó a principios de octubre después de que el propio Servicio Extremeño de Salud denunciara una intrusión en sus sistemas informáticos y pusiera a disposición de los investigadores un informe técnico sobre lo ocurrido.
Según la información conocida este jueves, el ataque se dirigió contra el portal CSOnline del SES mediante un sistema automatizado y masivo realizado desde un servidor virtual anónimo alojado en el extranjero.
El objetivo, de acuerdo con la investigación policial, habría sido hacerse con una gran cantidad de información sanitaria para posteriormente comercializarla en foros ilícitos de Internet.
334.000 registros médicos comprometidos
La dimensión de la brecha va mucho más allá de nombres o datos administrativos.
Los investigadores han determinado que el presunto autor tuvo acceso a información correspondiente a 18.416 pacientes, dentro de una base que contenía más de 334.000 registros sanitarios.
Entre los datos obtenidos aparecían las fichas de los pacientes, documentación asociada y una base indexada en la que figuraban historiales médicos, enfermedades, diagnósticos y tratamientos.
Se trata, por tanto, de información especialmente sensible cuya exposición plantea uno de los escenarios más delicados posibles en materia de protección de datos: el acceso ilegítimo a información relativa a la salud de miles de ciudadanos.
Un ordenador de altas prestaciones y la base de datos robada
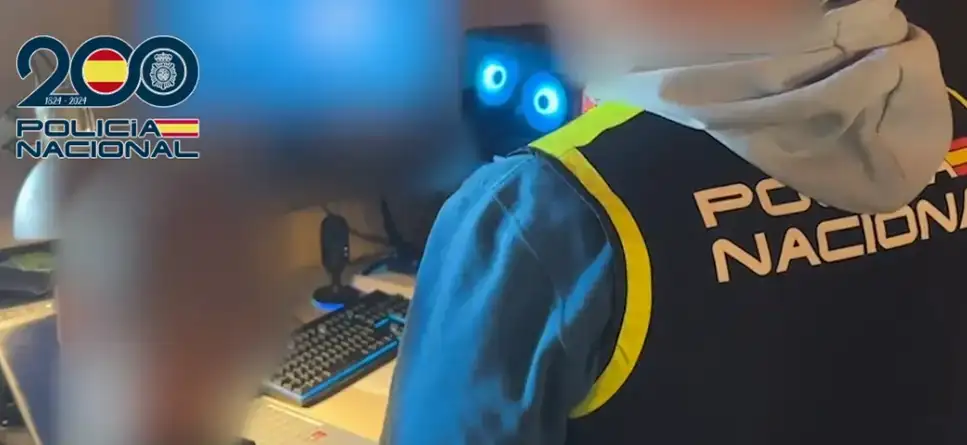
Las pesquisas técnicas permitieron finalmente identificar y localizar en Mérida al supuesto responsable.
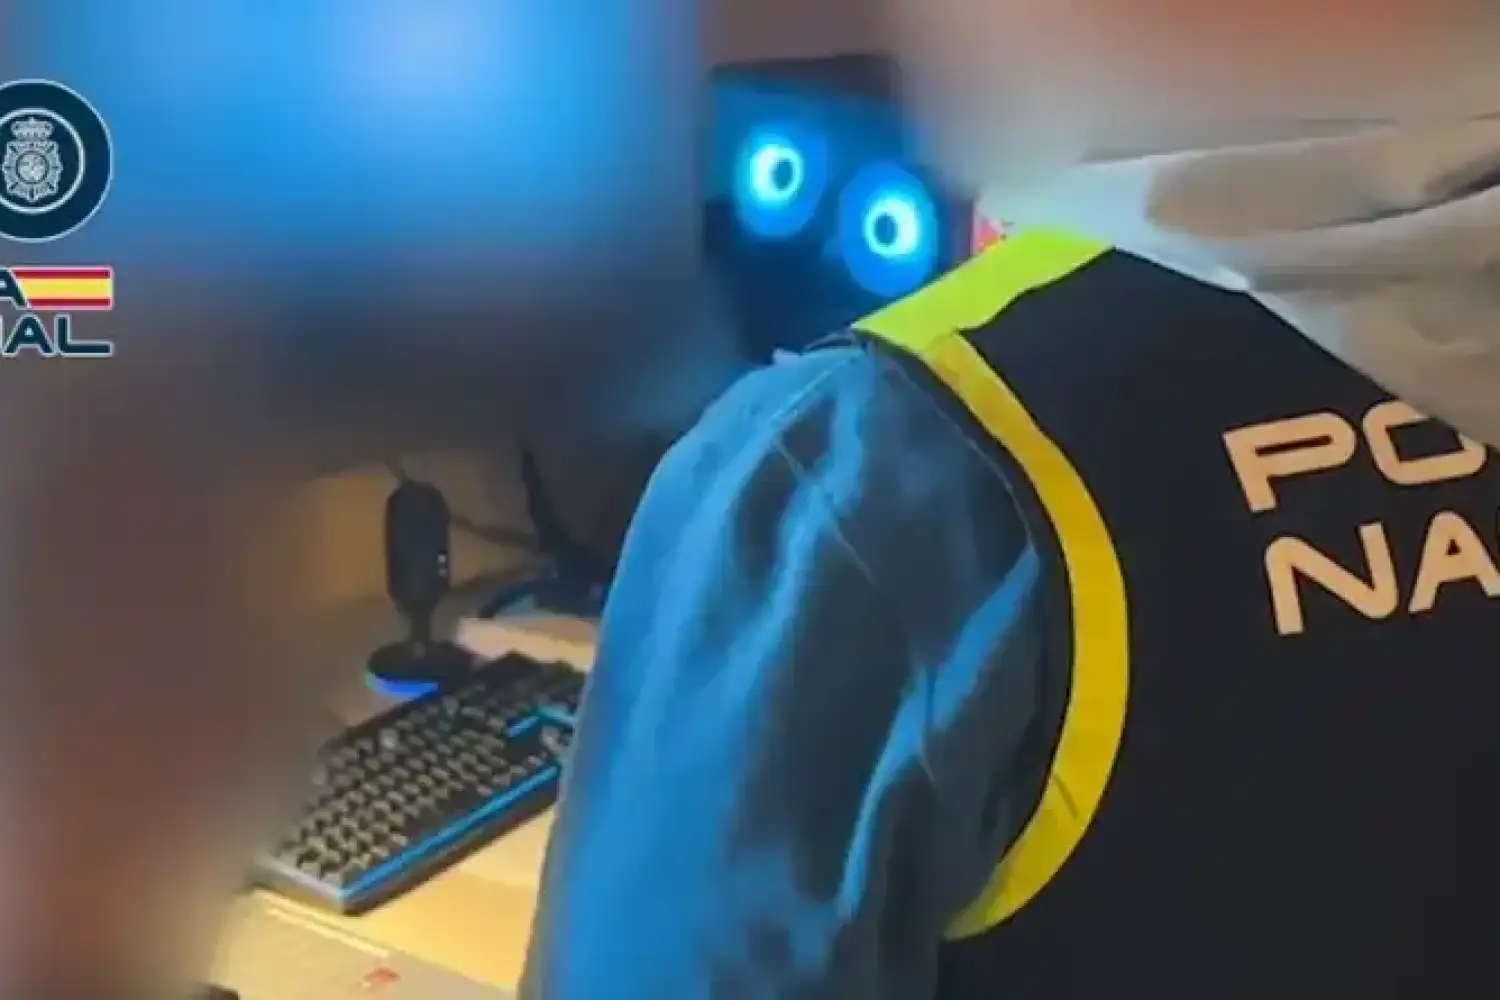
Durante el registro realizado en su domicilio, los agentes intervinieron equipos informáticos de altas prestaciones y localizaron rastros de las conexiones que presuntamente habían sido utilizadas durante el ataque.
Pero el hallazgo principal fue la propia información sustraída.
Los investigadores encontraron una base de datos organizada por año de nacimiento y código de identificación del paciente, además de fichas individuales y documentación sanitaria.
La actuación policial ha permitido recuperar las copias de las bases de datos y, según las primeras conclusiones, evitar que fueran puestas a la venta en foros ilegales.
La Policía mantiene abierta la investigación y no descarta que el detenido pueda estar relacionado con otros ataques o intentos de intrusión contra distintas instituciones.
La Policía Nacional dispone de unidades específicamente dedicadas a la persecución de ataques cibernéticos, fraudes por Internet y otras modalidades de ciberdelincuencia de ámbito nacional y transnacional.
María Guardiola, entre los afectados
El alcance de la intrusión ha llegado también hasta la máxima responsable del Ejecutivo extremeño.
El director general de Salud Digital del SES, José María Villa, ha confirmado que María Guardiola, presidenta de la Junta de Extremadura, figura entre las personas cuyos datos fueron comprometidos.
El SES ha comenzado este jueves a comunicar individualmente la situación a los pacientes afectados mediante SMS o correo electrónico.
Por su parte, el subdirector del Sistema de Información del SES, Roberto Pizarro, ha señalado que el incidente no provocó una interrupción de la asistencia sanitaria ni se produjeron modificaciones en los historiales médicos.
Es decir, de acuerdo con la información facilitada hasta ahora, los datos fueron consultados y copiados, pero no alterados.
Una brecha que vuelve a poner la ciberseguridad sanitaria bajo la lupa
El caso adquiere una especial relevancia porque los sistemas sanitarios almacenan algunos de los datos personales más sensibles de cualquier ciudadano.
Un nombre, un teléfono o un correo electrónico pueden cambiarse. Un diagnóstico médico, una enfermedad o un historial clínico acompañan a la persona durante toda su vida.
Por ello, la investigación deberá determinar ahora no solo el alcance exacto del acceso, sino también cómo pudo producirse la intrusión y qué medidas adicionales pueden adoptarse para evitar ataques similares.
Este caso deja una advertencia difícil de ignorar. La digitalización sanitaria ofrece enormes ventajas, pero también obliga a que la seguridad de esos sistemas esté a la altura de la intimidad que custodian.
Aquí no hablamos de una contraseña de una red social ni de los datos de una tarjeta que pueda cancelarse. Hablamos de enfermedades, diagnósticos, tratamientos y vidas privadas convertidas en archivos digitales.
La actuación policial parece haber impedido, afortunadamente, que esa información terminara comercializada en los bajos fondos de Internet. Ahora toca esclarecer cómo se produjo la brecha y revisar cuanto sea necesario.
Sin alarmismos, pero también sin minimizarlo.
Porque cuando una Administración pide al ciudadano que confíe en ella sus datos más íntimos, la seguridad no puede ser un complemento tecnológico: forma parte del propio servicio público.